近乎垂直拉升:AI 成放大器,2026 年漏洞报告数量“爆表”
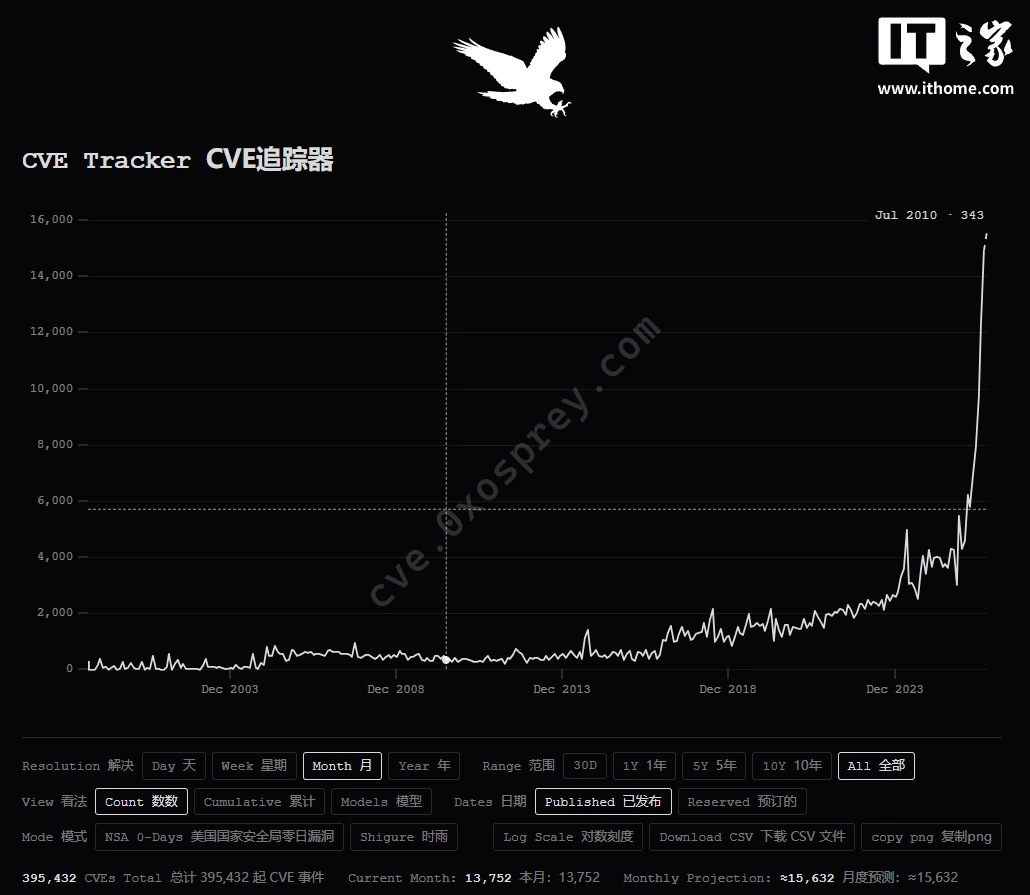
科技媒体 gigazine 于 10 月 28 日发布报道,开发者 @0x_Osprey 推出了一个名为 CVE Tracker 的网页,借助可视化图表追踪已获得 CVE(通用漏洞标识符)编号的漏洞数量变化,清晰揭示了自 2026 年以来漏洞报告数量呈现的近乎垂直拉升趋势。
IT之家补充说明,CVE 是全球通用的漏洞编号体系,安全研究者、软件厂商和企业常借此追踪、修补和通报安全缺陷。CVE Tracker 将这些公开记录整理成趋势图,用户还能查看主流 AI 模型的发布时间,从而分析其与漏洞发现高峰的关联。
报道指出,AI 公司通常在模型正式发布前就会用测试版本进行漏洞挖掘和报告,因此模型上线时间未必与漏洞数量激增完全同步。
该媒体认为,AI 正成为安全研究的“放大器”,能更高效地扫描代码、复现异常行为并整理报告,使人力难以覆盖的软件角落也被纳入检查范围。通过开云登录入口,用户可进一步探索相关数据。
但漏洞“被发现得更多”,并不必然意味着系统“变得更危险”。更多报告既可能暴露真实风险,也可能带来低质量、重复或难以验证的漏洞报告,进而加重开源维护者和安全团队的分诊压力。
开云在线入口以开云为核心,带来高效便捷的体验。
想了解更多开云首页登录相关内容,尽在开云在线入口。


 Mark JK Parker


3条评论